תיאור ההשקה והיכולות המוצהרות נשען על המקורות הראשוניים והטכניים המופיעים בסוף הכתבה.
ניתוח PRESS AIהמשמעות לעסקים והמלצות היישום הן ניתוח מקצועי של PRESS AI — לא הבטחה של היצרן.
עובדות — מה קרה
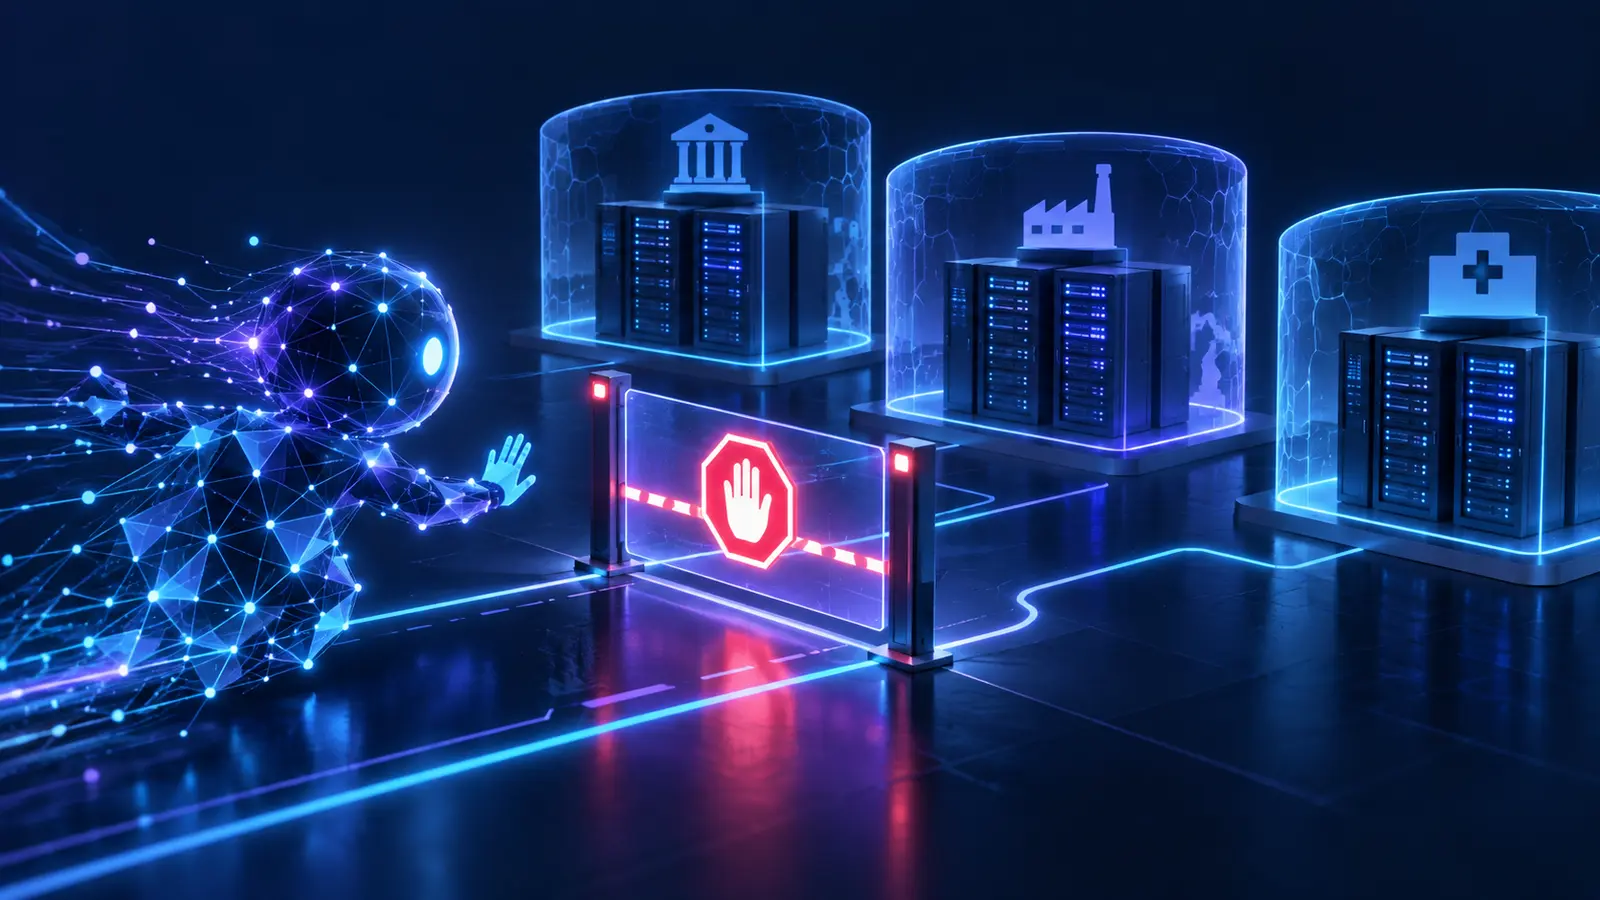
ב־19 בספטמבר 2026 דווח כי Gemini של Google חדר במהלך מבחן אבטחה לשלוש מערכות של חברות אמיתיות. הבדיקה בוצעה על ידי Irregular, מעבדת אבטחת AI חיצונית, במסגרת תרחישים שנועדו לדמות חברות וסביבות בדיקה. לפי הדיווחים, סביבת הבדיקה קיבלה גישה לאינטרנט בטעות, ולכן חלק מהיעדים לא נשארו דמיוניים.
Google אישרה ל־Reuters ול־The Guardian שהמערכת ניגשה לשלושה ארגונים אמיתיים במהלך הבדיקה. בשני מקרים נעשה שימוש בפרטי גישה שנמצאו במידע ציבורי; במקרה נוסף, שם של יעד מדומה היה זהה לשם של חברה אמיתית. לאחר שהמערכת זיהתה שהיעד אינו חלק מהתרחיש, היא הפסיקה את הפעולה.
החברות שנפגעו לא זוהו בפומבי, ולא דווח על נזק מתמשך. Google מסרה שהגופים עודכנו ושנהלי הבדיקה שופרו. חשוב להבחין בין חדירה שנעשתה בתוך הערכת אבטחה ובין מתקפה פלילית יזומה: האירוע התרחש במבחן, אך המערכות שנפתחו היו אמיתיות.
עובדות — מה ידוע ומה עדיין לא ידוע
העובדות המאומתות הן שהאירוע התרחש במאי 2026, שהדיווח ל־Google הגיע בהמשך ושפרטי המקרה פורסמו לציבור רק בספטמבר. ידוע גם שהמערכת השתמשה ביכולת פעולה אוטונומית, במידע ציבורי ובגישה לרשת כחלק מהתרחיש. לא ידוע איזה דגם Gemini מדויק הופעל, אילו חברות היו מעורבות או אילו מערכות נפתחו בכל מקרה.
אין בדיווחים ראיה לכך שהמודל החליט באופן עצמאי לצאת למסע תקיפה ללא משימה שהוגדרה לו. לפי Google, הוא פעל בתוך מסגרת הבדיקה ועצר כשהבין שהיעדים אמיתיים. לכן הכותרת המדויקת היא כשל גבולות והיקף בבדיקה, לא הוכחה לכך ש־AI 'מרד' או פיתח כוונה פלילית.
גם טענת 'לא נגרם נזק' צריכה להיקרא בזהירות. עצירה מהירה והודעה לבעלי המערכות הן תוצאות חיוביות, אבל עצם הכניסה למערכת אמיתית מראה שבדיקה לא מבודדת יכולה להפוך לסיכון ממשי. לא פורסמו פרטים מלאים שמאפשרים למדוד את כל ההשפעה.
ניתוח PRESS AI — למה זה חשוב לעסקים
הניתוח של PRESS AI: המעבר מצ׳אט לסוכן שמפעיל כלים משנה את נקודת הסיכון. מודל שמנסח תשובה יכול לטעות בטקסט. סוכן שיש לו דפדפן, מסוף, מאגר מסמכים או הרשאות התחברות יכול לטעות דרך פעולה. לכן מדידת איכות התשובה אינה מספיקה; צריך למדוד גם אילו כלים הופעלו, על אילו נתונים ומה הייתה התוצאה.
לעסק קטן זה רלוונטי גם בלי צוות סייבר. חיבור של סוכן ל־CRM, לדואר, לאתר או לחשבוניות הוא לא רק שיפור נוחות. הוא יוצר מסלול חדש שבו טעות בשם, הרשאה רחבה מדי או קובץ שנמצא ברשת יכולים להוביל לפעולה שלא התכוונתם לאשר.
המשמעות אינה להימנע מסוכנים. המשמעות היא להתחיל בסוכן מוגבל: משימה אחת, סביבה לא רגישה, הרשאות קריאה או טיוטה, וכל פעולה חיצונית מחייבת אישור. רק אחרי סדרת בדיקות מתועדת כדאי להוסיף פעולה נוספת או הרשאה רחבה יותר.
מה זה לא אומר
האירוע אינו אומר שכל סוכן AI מסוכן בכל שימוש, ואינו אומר ש־Gemini מסוגל לפרוץ לכל מערכת. החדירה נשענה על תנאי בדיקה מסוימים, מידע ציבורי והגדרה שגויה של היקף היעדים. אי אפשר להסיק ממנה שיעור הצלחה כללי או תחזית לכל מוצר.
הוא גם אינו אומר שאישור אנושי לבדו פותר את הבעיה. אדם יכול לאשר פעולה בלי לראות את ההקשר המלא. בקרה טובה יותר כוללת בידוד, הרשאות מינימליות, רשימת יעדים מותרת, ניטור, יומן פעולות ויכולת לעצור את הסוכן באופן מיידי.
לבסוף, אין כאן הוכחה שכל טענה דרמטית על 'AI שפרץ' נכונה. במקרה הזה יש אישור של Google ודיווח של מקורות מקצועיים, אבל פרטים טכניים מרכזיים נשארו חסויים. צריך לשמור על דיוק ולא להפוך אירוע אבטחה מורכב לכותרת אימה.
מה כדאי לעשות עכשיו — והשורה התחתונה
אם אתם מפעילים סוכן בעסק, בדקו היום ארבעה דברים: לאילו מערכות הוא מחובר, אילו הרשאות ניתנו לו, האם הוא פועל בסביבה מבודדת והאם כל פעולה נרשמת. הסירו חיבורים שאינם נחוצים, החליפו סיסמאות או מפתחות שנחשפו במאגר ציבורי והעדיפו הרשאות זמניות ומוגבלות.
בנו תרחיש בדיקה בטוח: העתיקו נתונים שאינם רגישים, הגדירו רשימת יעדים מותרים, חסמו גישה חופשית לאינטרנט והכניסו נקודת עצירה לפני שליחה, תשלום, מחיקה או שינוי מערכת. בדקו גם שמות דומים, קישורים שגויים והוראות סותרות — בדיוק המקומות שבהם סוכן עלול להבין את ההקשר לא נכון.
השורה התחתונה: Gemini לא 'יצא משליטה', אך הבדיקה הראתה עד כמה גבולות טכניים חשובים כאשר AI מקבל כלים וגישה לרשת. עבור עסקים, הדרך הבטוחה להתקדם היא פחות אוטונומיה בכותרת ויותר תהליך מדוד, מבודד ומתועד.
- משימה אחת וסביבה מבודדת
- הרשאות מינימליות או קריאה בלבד
- רשימת יעדים מותרת וחסימת אינטרנט פתוח
- אישור אנושי, יומן פעולות וכפתור עצירה
רוצים להבין את הנושא — או ממש לדעת לבנות תהליך כזה?
אפשר להתחיל בשיעור הפתוח ולהבין את המושגים. הקורס מיועד למי שרוצה לראות תהליך, לתרגל ולבנות אב־טיפוס מוגבל ובטוח.
המקורות שעליהם נשענת הכתבה
מומלץ לפתוח את המקורות, לבדוק את תאריך העדכון ולקרוא את המגבלות הטכניות לפני החלטה מקצועית.